

Air France-KLM bevestigt dat iemand zonder toestemming in interne mappen van het bedrijf zat. Een hackersgroep zette vorige week een screenshot van interne bestanden op Telegram. Volgens de luchtvaartgroep stond er geen gevoelige data in en zijn klanten niet geraakt.
Dat meldt de Britse zakenkrant City AM, die maandag 12 oktober 2026 een reactie van Air France-KLM kreeg. Ook BankInfoSecurity beschreef het screenshot. De groep noemt zichzelf Xuanye Group, een nieuwe naam die eerder deze maand ook een hack bij webwinkel ASOS opeiste.
Screenshot toont mappen van de vrachtafdeling
Op het screenshot staat een Microsoft SharePoint-omgeving met de naam Digital Commercial Cargo. Mappen heten onder meer Sales API, SalesForce en Service API.
Er loopt een download van een bestand van 14,3 GB. In de bestandsnaam staat de datum 28 september 2026. Dat wijst erop dat de hackers al sinds eind september toegang hadden.
Bij de bestanden staan namen van huidige en oud-medewerkers die aan het digitale boekingsplatform werken. Hoeveel data de groep echt heeft en of ze losgeld eist, is niet bekend.
Air France-KLM: geen gevoelige data in de mappen
Air France-KLM zegt dat de IT-teams onlangs onbevoegde toegang tot interne mappen ontdekten. Volgens het bedrijf stond daar op dat moment geen gevoelige informatie in.
Dit incident heeft geen gevolgen voor klanten, voor de continuïteit van de dienstverlening of voor de koppelingen tussen de informatiesystemen van Air France-KLM en die van partners en leveranciers.
Woordvoerder Air France-KLM tegenover City AM (vertaald uit het Engels)
De getroffen mappen zijn afgeschermd en de bevoegde instanties zijn ingelicht, aldus het bedrijf. Opvallend: inloggen gaat bij Air France-KLM al met verplichte tweestapsverificatie (MFA). Hoe de hackers daar toch langs kwamen, vertelt Air France-KLM niet.
KLM is vaker doelwit van datadieven
Het is niet de eerste keer dat de luchtvaartgroep met hackers te maken krijgt:
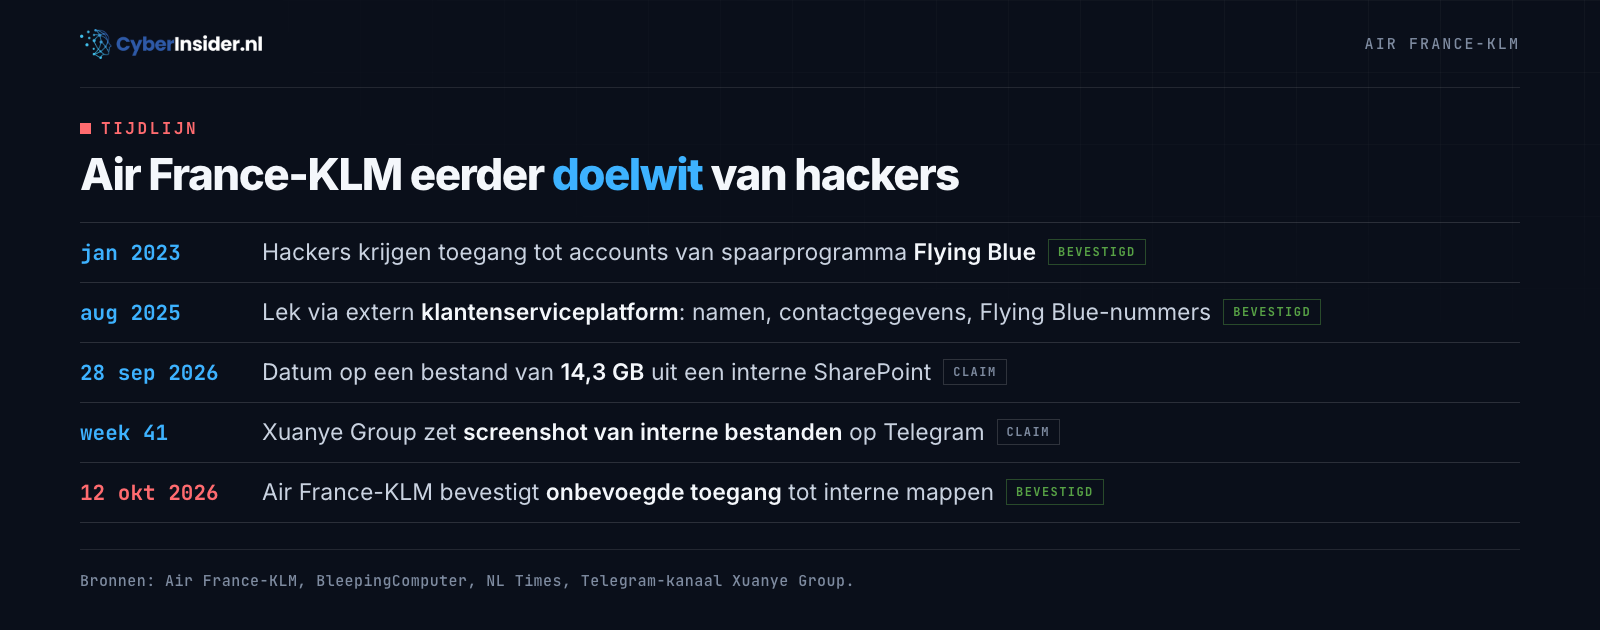
In januari 2023 kregen hackers toegang tot accounts van spaarprogramma Flying Blue. In augustus 2025 kwamen hackers binnen bij een extern klantenserviceplatform van Air France en KLM. Daarbij lekten namen, contactgegevens en Flying Blue-nummers.
Die laatste aanval werd gelinkt aan ShinyHunters. Over hoe die groep Salesforce-data kaapt zonder malware schreven we eerder, net als over de manier waarop ShinyHunters na Odido ook Goldman Sachs aanviel.
Heb je een account bij KLM of Flying Blue? Volgens Air France-KLM zijn klanten deze keer niet geraakt. Wees wel alert op mails en sms’jes over je boeking of account, en log alleen in via de eigen app of website.
Wij zien een inbraak die volgens Air France-KLM beperkt bleef, maar wel ondanks verplichte MFA lukte. Hoe de hackers binnenkwamen en wat ze echt hebben, is nog onduidelijk. We werken dit artikel bij zodra er meer bekend is.
Bronnen: Air France-KLM (via City AM), BankInfoSecurity, BleepingComputer, NL Times.