

● Bevestigd · Bijgewerkt 13 oktober 2026
TUI België heeft een datalek bevestigd. Klanten krijgen via WhatsApp en e-mail valse berichten waarin hun echte naam, hotel en reisdata staan. De oplichters vragen hen om via een link hun boeking te controleren of te betalen.
Dat meldden Het Laatste Nieuws en VTM Nieuws op basis van berichten die klanten kregen. TUI bevestigde het lek op zaterdag 10 oktober 2026. Hoeveel klanten geraakt zijn, is nog niet bekend.
Wat is er gebeurd bij TUI België?
De nepberichten vragen om een verplichte verificatie of check-in via een link, of om betaalgegevens door te geven. Soms staat zelfs het exacte boekingsbedrag in het bericht.
Een internationaal team van TUI onderzoekt de oorzaak en de omvang. Een hack van de eigen IT-systemen is niet bevestigd. Of het lek bij TUI zelf zit of bij een leverancier, zoals een hotel of betaalpartij, zegt het bedrijf niet. Wie erachter zit, is ook niet bekend.
Ook de reisbranche is vaker doelwit. Eerder deze week schreven we over de inbraak bij Air France-KLM. Ook rond grote evenementen duiken oplichters massaal op met phishing.
Welke gegevens zijn gestolen bij TUI België?
Het gevaar zit in de details. De oplichters weten niet alleen wie je bent, maar ook waar en wanneer je op reis gaat:
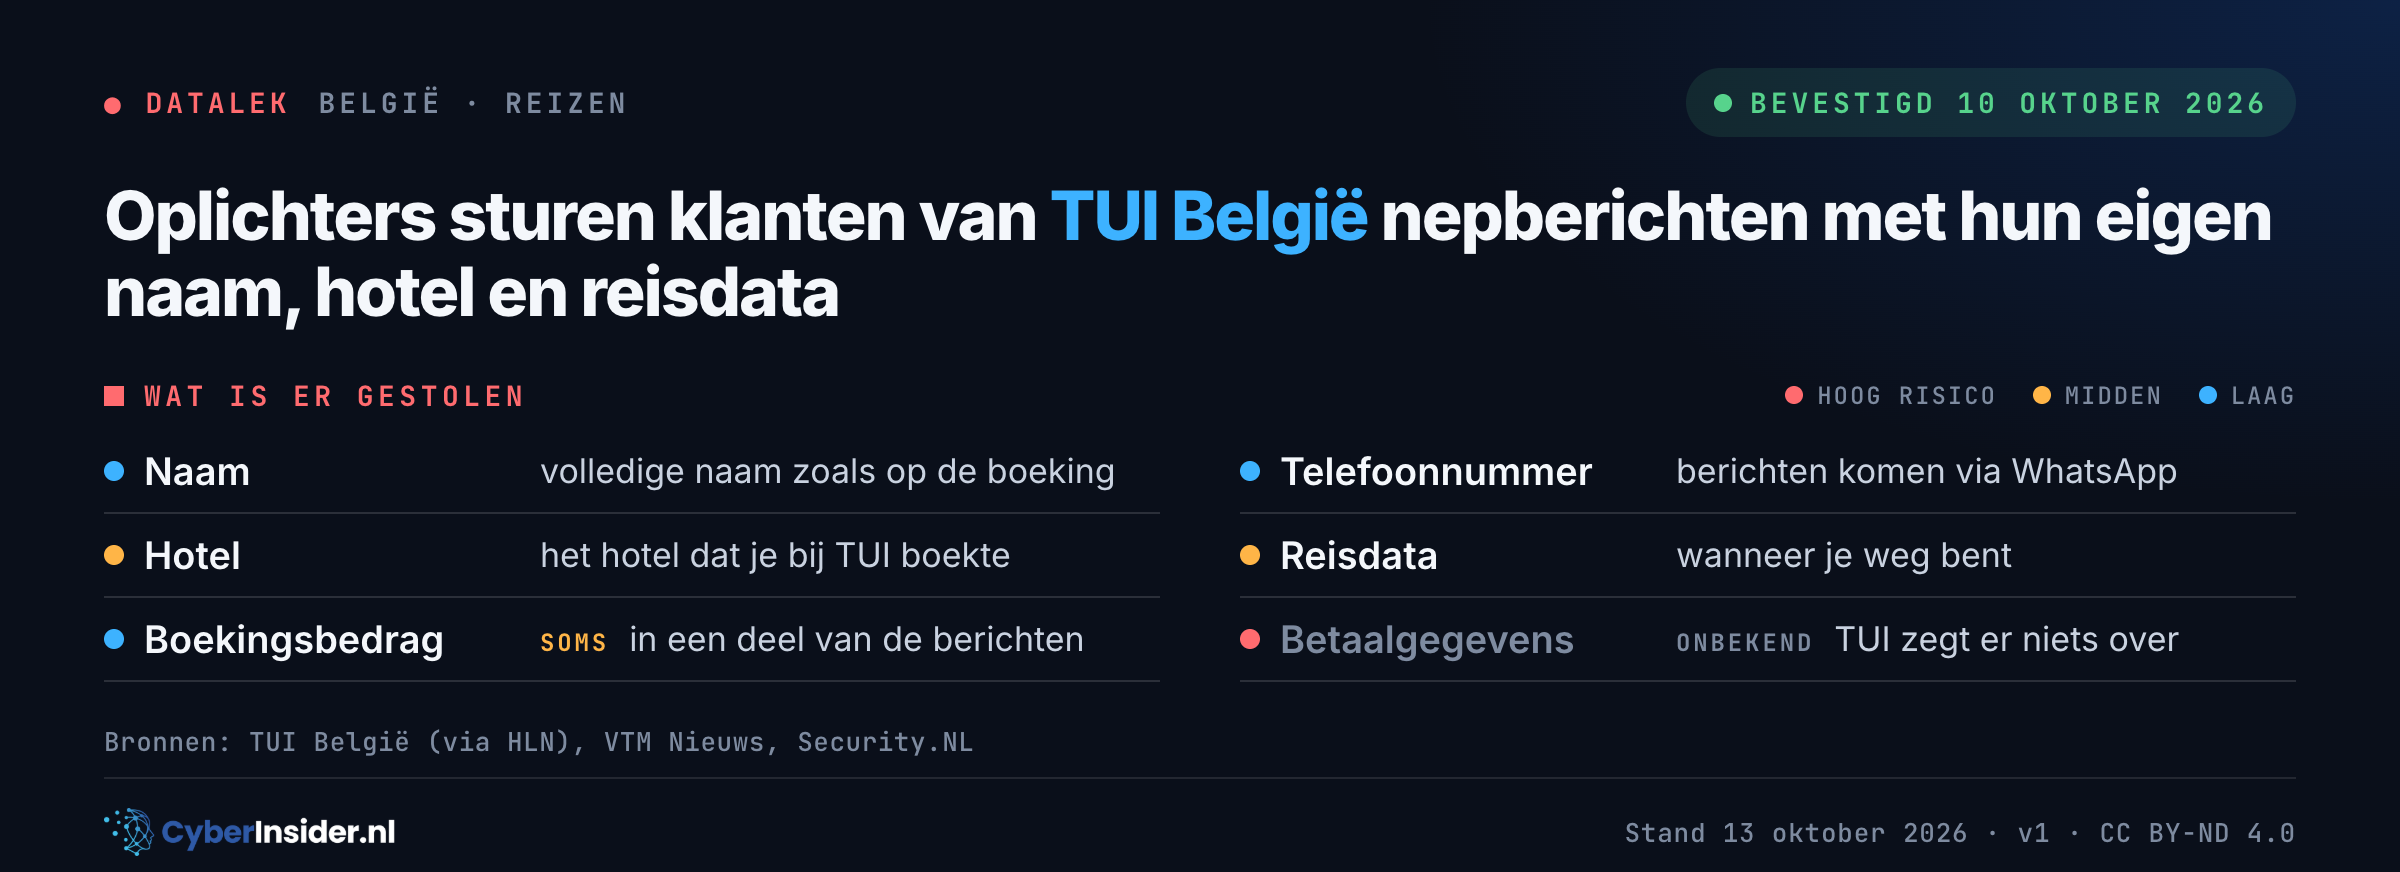
Juist omdat alles klopt, trappen mensen er makkelijker in. Een bericht met je eigen hotel en reisdata voelt als een bericht van de reisorganisatie zelf.
Of ook betaalgegevens of wachtwoorden zijn buitgemaakt, zegt TUI niet. Daarom staan ze op de lekkaart als onbekend.
Ben ik getroffen door het datalek bij TUI België?
Volgens een woordvoerster van TUI zijn tot nu toe alleen Belgische klanten benaderd. Nederlandse klanten lijken niet geraakt, maar dat staat nog niet definitief vast.
Zelf opzoeken of je gegevens erbij zitten, kan niet. TUI heeft alle klanten een bericht gestuurd. In de databank van Have I Been Pwned staat het lek nog niet (stand 13 oktober 2026).
Ook niet bekend is of TUI het lek heeft gemeld bij de Belgische toezichthouder. Volgens de Europese privacywet (AVG) moet een bedrijf een datalek binnen 72 uur na ontdekking melden.
Wat moet je doen na het datalek bij TUI België?
TUI zegt naar alle klanten een bericht te hebben gestuurd met de vraag om geen verdachte berichten te openen en geen betalingen te doen. Op de eigen hulppagina over phishing is het bedrijf duidelijk:
TUI zal nooit een klant vragen om op een rekeningnummer je geboekte reis of vlucht te betalen.
TUI België
Klik niet op links in onverwachte betaal- of bevestigingsverzoeken, ook niet als hotel en data kloppen. Controleer je boeking alleen via de app of website van TUI, of via de contactgegevens op je boekingsbevestiging.
Woon je in België? Stuur verdachte berichten dan door naar verdacht@safeonweb.be. Heb je al betaald of bankgegevens gedeeld? Neem direct contact op met je bank, en blokkeer je kaart zo nodig via Card Stop op 078 170 170.
Over een vergoeding voor klanten is niets bekend. Pas op met sites die je tegen betaling een schadeclaim beloven.
Wij zien een datalek waarbij oplichters precies weten waar en wanneer klanten op reis gaan. Hoe ze aan die gegevens kwamen, is nog onduidelijk. We werken dit artikel bij zodra TUI meer bekendmaakt.
Bronnen: TUI België (via HLN), VTM Nieuws, Security.NL, Luchtvaartnieuws.