

● Bevestigd door Meta · Bijgewerkt 14 oktober 2026
Meta heeft bevestigd dat hackers zijn binnengedrongen in een deel van de code-opslag van het bedrijf op GitHub. Ze namen broncode mee en persoonsgegevens van ongeveer 1.500 mensen, vooral medewerkers in de Verenigde Staten. Facebook, Instagram en WhatsApp zelf zijn volgens Meta niet gehackt.
Dat liet een woordvoerder van Meta op 13 oktober 2026 weten aan het Amerikaanse vakblad SecurityWeek. Meta ontdekte de inbraak een paar weken geleden en begon dinsdag met het informeren van de getroffen mensen. Welke persoonsgegevens precies zijn buitgemaakt, is nog niet bekend.
Wat is er gebeurd bij Meta?
Een groep buitenstaanders logde in met de gestolen inloggegevens van één medewerker. Daarmee kwamen ze in een aantal opslagplaatsen op GitHub, het platform waar ontwikkelaars hun code bewaren en samen aan werken. Welke opslagplaatsen het waren, zegt Meta niet. Het bedrijf benadrukt dat het niet om een fout in de eigen apps gaat:
Dit was geen kwetsbaarheid in een product van Meta, en de interne systemen van Meta zijn niet binnengedrongen.
Woordvoerder Meta
Het beveiligingsteam van Meta sloot de toegang af en schakelde GitHub en de politie in. Meta meldt de hack ook bij toezichthouders. Welke dat zijn, is niet bekend.
Meta is niet het eerste techbedrijf dat code kwijtraakt. In mei werd bekend dat hackers broncode stalen bij Grafana Labs.
Welke gegevens zijn gestolen bij Meta?
Volgens Meta bestaat 99 procent van de buit uit bedrijfsgegevens, vooral broncode van een deel van de producten. De overige 1 procent zijn persoonsgegevens.
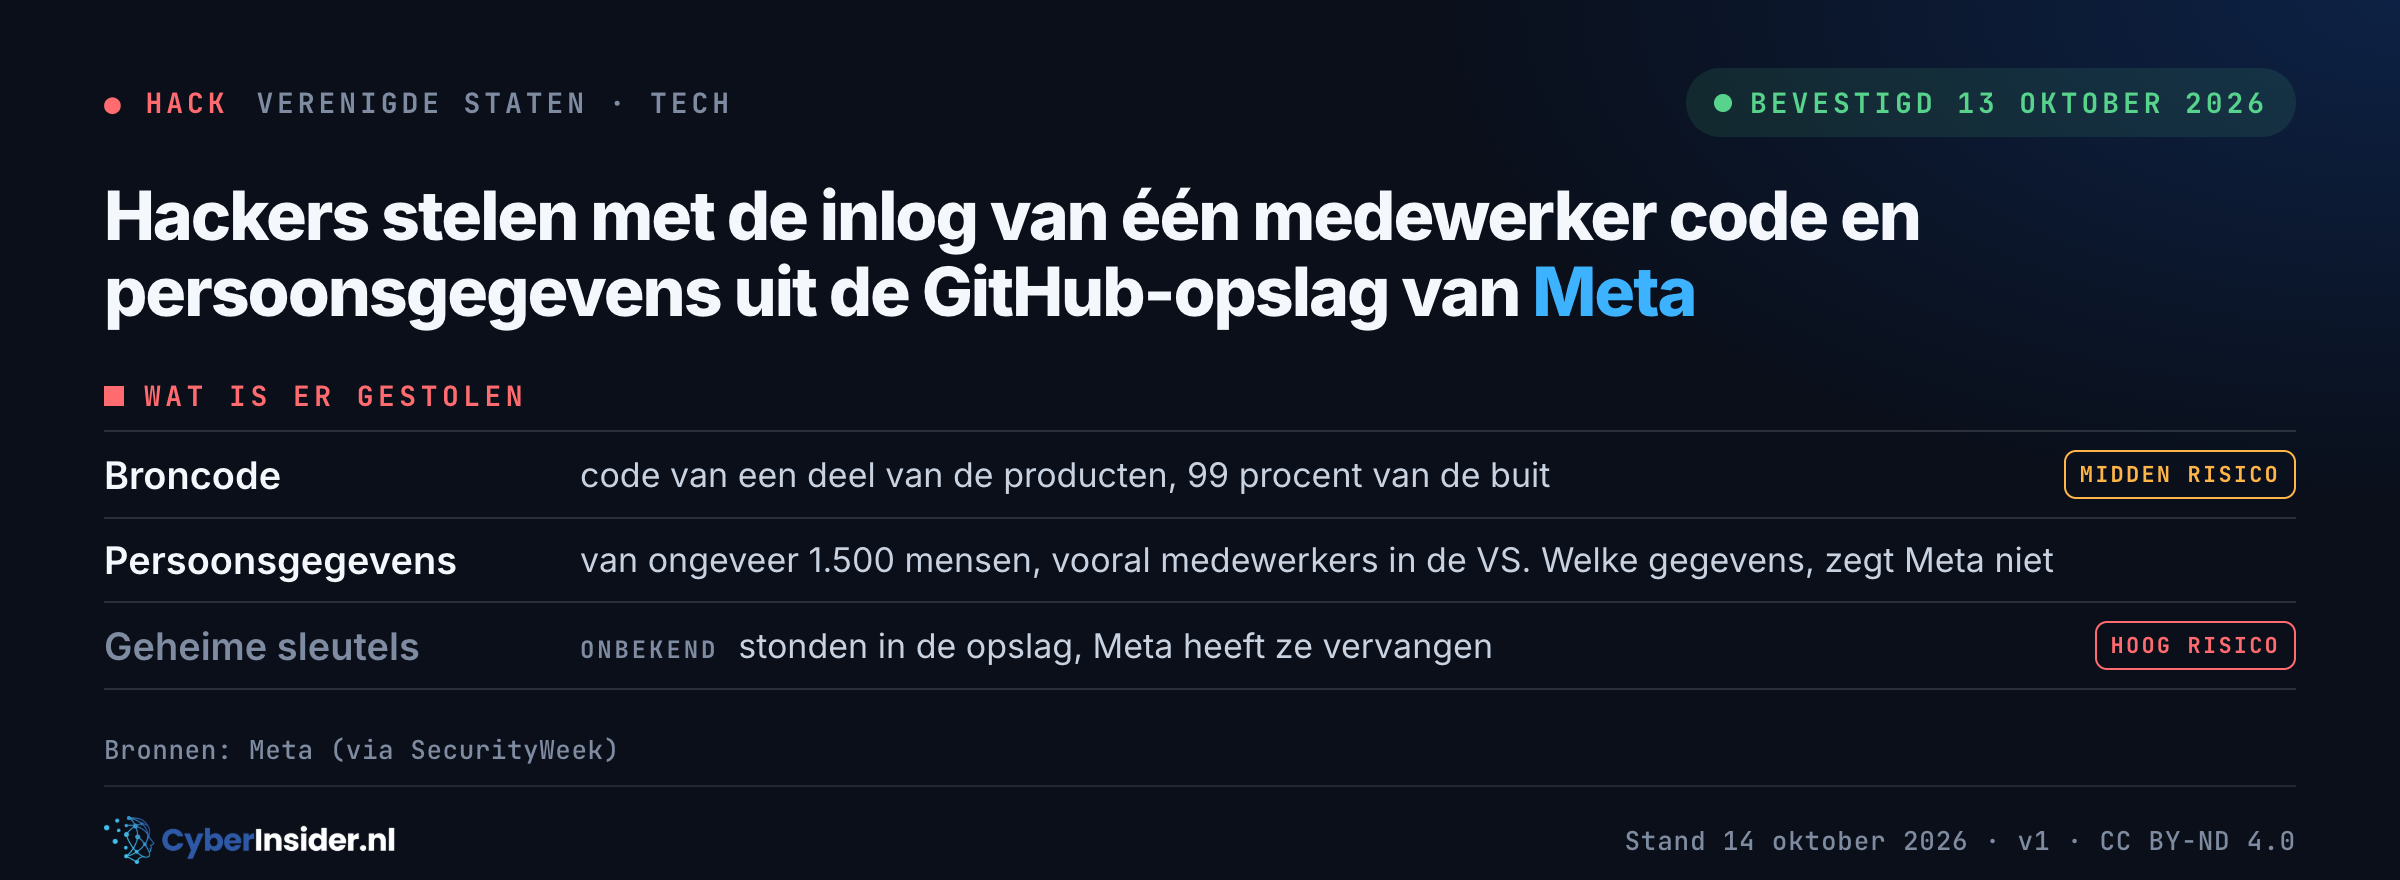
Die persoonsgegevens hoorden daar niet te staan. Ze zijn volgens Meta per ongeluk in de code-opslag gezet, tegen de eigen regels in. Een flink deel is bovendien nep of geanonimiseerd testmateriaal. Voor de hackers is daardoor niet makkelijk te zien welke gegevens echt zijn.
In de opslag stonden ook geheime sleutels waarmee software toegang krijgt tot andere systemen. Meta heeft die inmiddels vervangen, zodat ze niet meer werken.
Ben ik getroffen door de hack bij Meta?
Meta informeert de ongeveer 1.500 getroffen mensen zelf. Het gaat vooral om medewerkers in de Verenigde Staten. Of er ook gebruikers van Facebook, Instagram of WhatsApp tussen zitten, zegt Meta niet. Er is geen aanwijzing dat Nederlandse gebruikers geraakt zijn.
Wie wel getroffen is, krijgt gratis kredietbewaking en dark web monitoring: een dienst die waarschuwt als je gegevens online opduiken. In de databank van Have I Been Pwned staat de hack nog niet (stand 14 oktober 2026). Gebruik je Facebook, Instagram of WhatsApp? Dan hoef je nu niets te doen. Krijg je toch een mail of sms over deze hack met een link erin, klik dan niet. Oplichters gebruiken grote lekken vaak als lokaas, en eerder dit jaar namen hackers via de AI van Meta tienduizenden Instagram-accounts over.
Hoe kwamen de hackers binnen bij Meta?
Hoe de inloggegevens van de medewerker zijn gestolen, zegt Meta niet. Vaak komen zulke gegevens uit een phishingmail of van een infostealer: malware die wachtwoorden van een computer kopieert. Wie de hackers zijn, maakt Meta niet bekend. Volgens het onderzoek met GitHub tot nu toe hadden ze het niet specifiek op Meta gemunt.
Meta neemt extra maatregelen. Het bedrijf gaat de code-opslag automatisch scannen op gebruikersgegevens die er per ongeluk in terechtkomen. Ook werkt het met de teams die GitHub gebruiken om gebruikersgegevens daar weg te houden.
Wij zien een hack waarbij één gestolen inlog genoeg was, en waarbij persoonsgegevens op een plek stonden waar ze niet hoorden. We werken dit artikel bij zodra Meta meer bekendmaakt.
Bronnen: Meta (via SecurityWeek), Risky Business, International Cyber Digest.