

De ransomwaregroep The Gentlemen zegt dat ze KFC heeft gehackt. De fastfoodketen staat sinds maandagochtend op de lekpagina van de groep. Bewijs ontbreekt nog: er staan geen gestolen bestanden bij en KFC heeft niets bevestigd.
Dat meldt onder meer de Amerikaanse site CyberSecurityNews op basis van de lekpagina. Volgens de tracker ransomware.live verscheen KFC daar op 12 oktober 2026 om 06.38 uur Nederlandse tijd. De groep noemt zelf 10 oktober als datum van de aanval.
De claim bevat nog geen gestolen bestanden
Op de lekpagina staan alleen het domein kfc.com en een beschrijving van het bedrijf. Er staat niet bij hoeveel data de groep zegt te hebben, welke systemen geraakt zijn of hoeveel losgeld ze eist.
Ook is niet duidelijk welk deel van KFC het doelwit was. Bijna alle KFC-restaurants worden gerund door franchisenemers, dus het kan ook om een lokale partner gaan. Moederbedrijf Yum! Brands heeft nog niet gereageerd.
Ransomwaregroepen zetten een naam vaak eerst zonder bewijs online om de druk in onderhandelingen op te voeren. Komt er geen betaling, dan volgen meestal voorbeeldbestanden of de hele buit.
KFC stond al vaker op een lekpagina
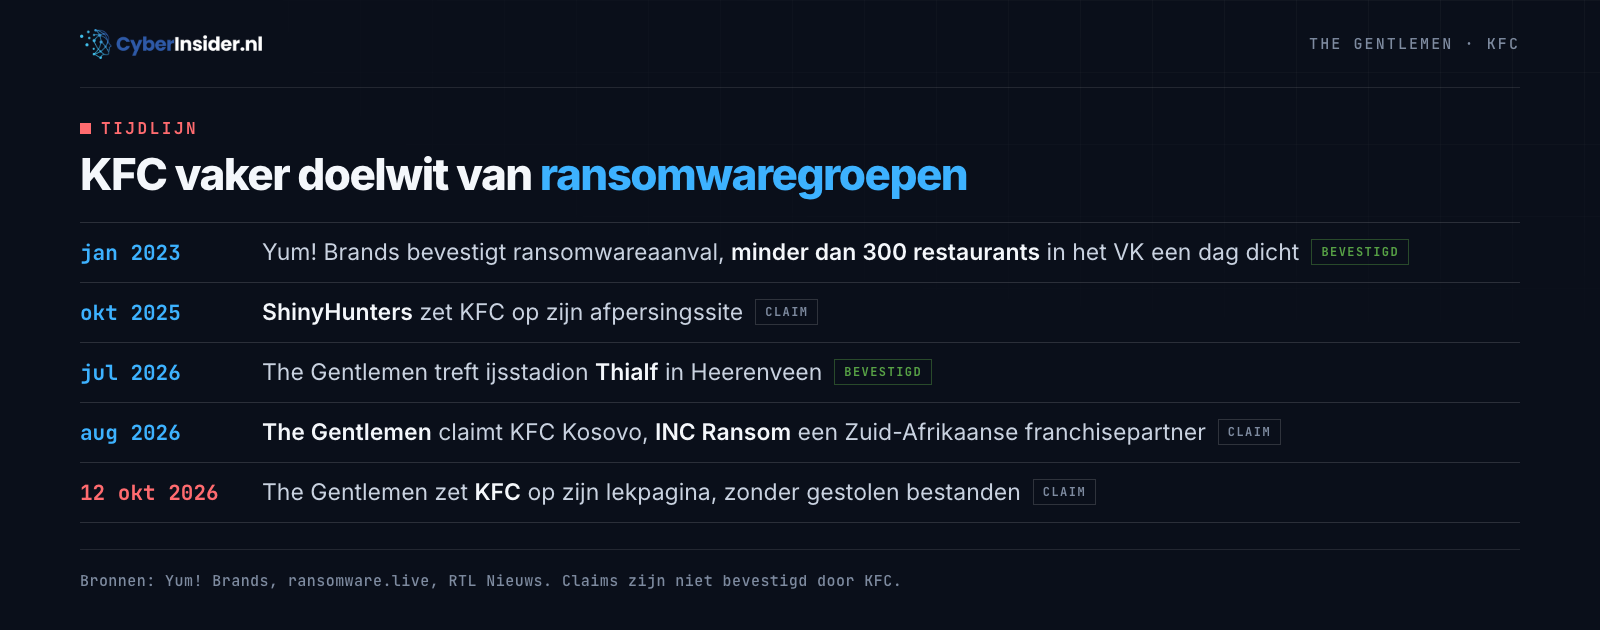
In januari 2023 was het wel raak bij het moederbedrijf. Moederbedrijf Yum! Brands bevestigde toen een ransomwareaanval, waardoor minder dan 300 van zijn restaurants in het Verenigd Koninkrijk een dag dicht moesten.
Daarna volgden alleen claims. In oktober 2025 noemde ShinyHunters KFC op zijn afpersingssite, dezelfde groep die na Odido ook Goldman Sachs raakte. In augustus 2026 eiste The Gentlemen al KFC Kosovo op, en claimde de groep INC Ransom een Zuid-Afrikaanse franchisepartner.
The Gentlemen geeft partners 90 procent van het losgeld
The Gentlemen is actief sinds juli 2025 en verhuurt zijn gijzelsoftware aan andere criminelen. Volgens onderzoek van Unit 42, het onderzoeksteam van Palo Alto Networks, krijgen die partners 90 procent van het losgeld. Bij andere groepen is dat meestal 70 tot 80 procent.
Dat werkt. Tot 7 juli 2026 telde Unit 42 580 slachtoffers in 77 landen. In juni 2026 kwamen er 117 bij, een record voor de groep. Daarmee is The Gentlemen dit jaar een van de actiefste ransomwaregroepen.
De groep komt vaak binnen via lekken in firewalls en VPN’s, of met gestolen wachtwoorden. Daarna versleutelt ze systemen en dreigt ze gestolen data te publiceren, net als Clop deed bij Philips en Shell.
Dezelfde groep trof in juli het Nederlandse Thialf
Nederland kent The Gentlemen al. In juli bevestigde ijsstadion Thialf in Heerenveen tegenover RTL Nieuws een cyberaanval. The Gentlemen eiste die aanval op en wilde geld om de systemen vrij te geven en de data niet te publiceren.
Volgens RTL Nieuws was Thialf toen het achtste Nederlandse slachtoffer van de groep.
Ben je klant van KFC, bijvoorbeeld via de app? Dan hoef je nu niets te doen. Wees wel alert op mails of sms’jes die over je KFC-account of een bestelling gaan, zeker als ze om een wachtwoord of betaling vragen.
Wij zien hier vooralsnog een claim zonder bewijs. Zodra KFC reageert of de groep bestanden publiceert, werken we dit artikel bij.
Bronnen: lekpagina The Gentlemen (via ransomware.live), CyberSecurityNews, Unit 42 (Palo Alto Networks), RTL Nieuws (via NL Times), Yum! Brands.