

De Russische ransomwarebende Clop heeft gestolen bestanden van Philips en Shell op het dark web gezet. Bij Philips gaat het onder meer om technische tekeningen van MRI-scanners en andere medische apparatuur. Van Shell zou 89 gigabyte aan bouwtekeningen, foto’s van installaties en projectplannen te downloaden zijn.
Dat meldt BNR Nieuwsradio, dat de bestanden van Philips heeft ingezien en ter controle naar het bedrijf stuurde. Volgens BNR lijkt de data echt. Clop claimde de aanvallen in augustus al en riep beide bedrijven toen op om te onderhandelen. Nu alles online staat, is dat er vermoedelijk niet van gekomen.
Ontwerpen van MRI-scanners liggen op straat
Volgens Clop gaat het bij Philips om 13,5 gigabyte aan tekeningen, diagrammen en blauwdrukken. BNR vond in de download pdf’s met ontwerpen van MRI-scanners, CAD-bestanden waarmee je die ontwerpen in 3D kunt openen en gegevens over de IT-omgeving van Philips. Bij Shell noemt de bende bouwtekeningen, foto’s van faciliteiten, gescande testrapporten en projectplannen.
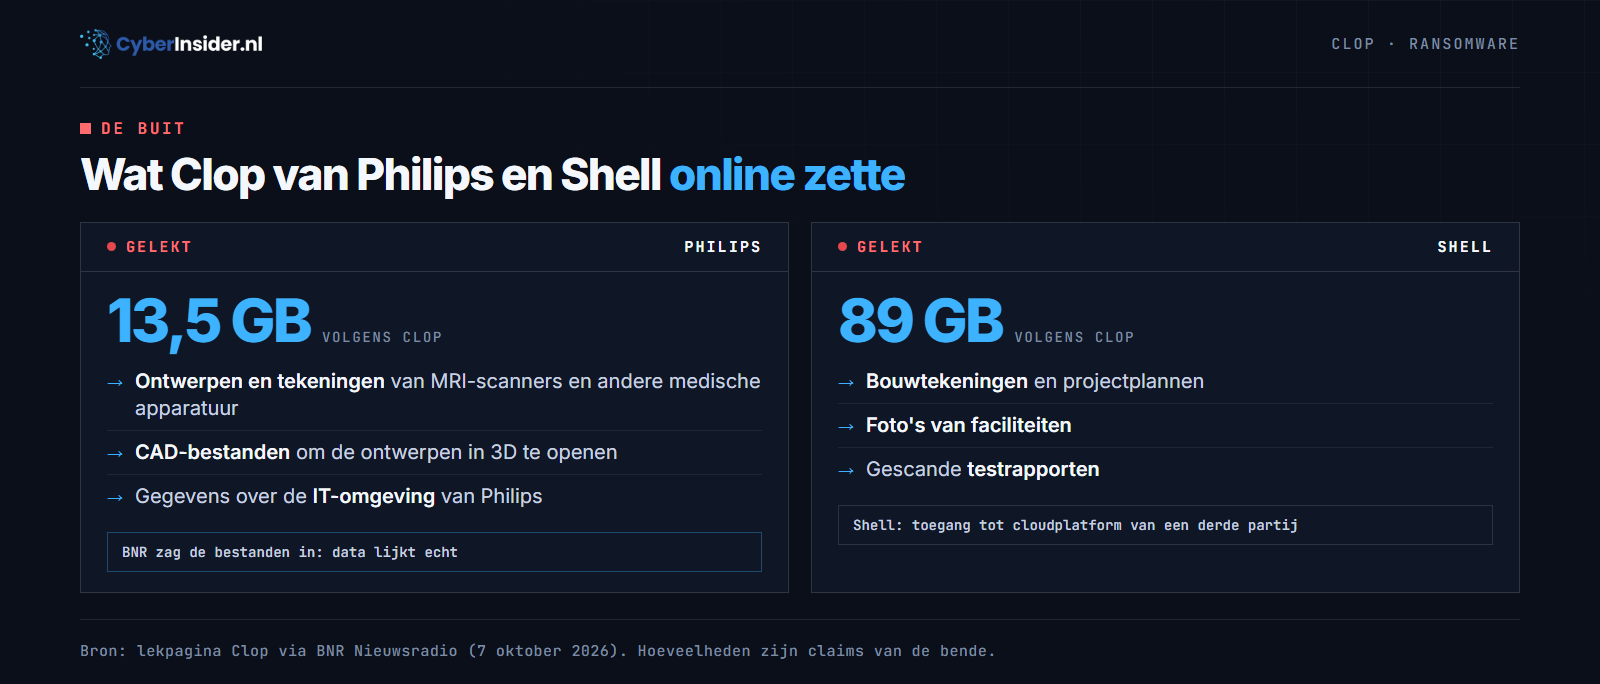
Philips wil niet reageren op de gepubliceerde bestanden. In augustus liet het bedrijf weten dat het een poging tot een aanval op één bedrijfsserver met interne gegevens had ontdekt en ingedamd, zonder gevolgen voor klanten. Shell herhaalt zijn verklaring van augustus: het bedrijf zegt dat het “een cyberincident heeft onderzocht waarbij een ongeautoriseerde partij toegang had tot een cloudplatform die wordt gemanaged door een derde partij.”
“De toegang was geblokkeerd en het platform is veiliggesteld.”
Shell, in een verklaring aan BNR
Shell zegt ook de toezichthouders te hebben ingelicht. Welke derde partij het platform beheerde, zegt het bedrijf niet.
Een lek in ontwerpsoftware is vermoedelijk de ingang
Shell en Philips stonden in augustus samen met onder meer GE in een reeks van 43 nieuwe slachtoffers op de lekpagina van Clop. In totaal claimde de bende bijna 50 bedrijven, waaronder ook het Amerikaanse betaalbedrijf Fiserv. Persbureau Reuters bracht de claim als eerste naar buiten:
Securityonderzoekers vermoeden dat die bedrijven zijn binnengedrongen via CVE-2026-12569, een kritiek lek in PTC Windchill en FlexPLM. In die software beheren fabrikanten hun productontwerpen, en dat past bij de buit van tekeningen en blauwdrukken. PTC bracht vanaf 17 juni updates uit. Een maand later zag securitybedrijf ReliaQuest dat aanvallers het lek actief misbruikten om webshells op servers te plaatsen.
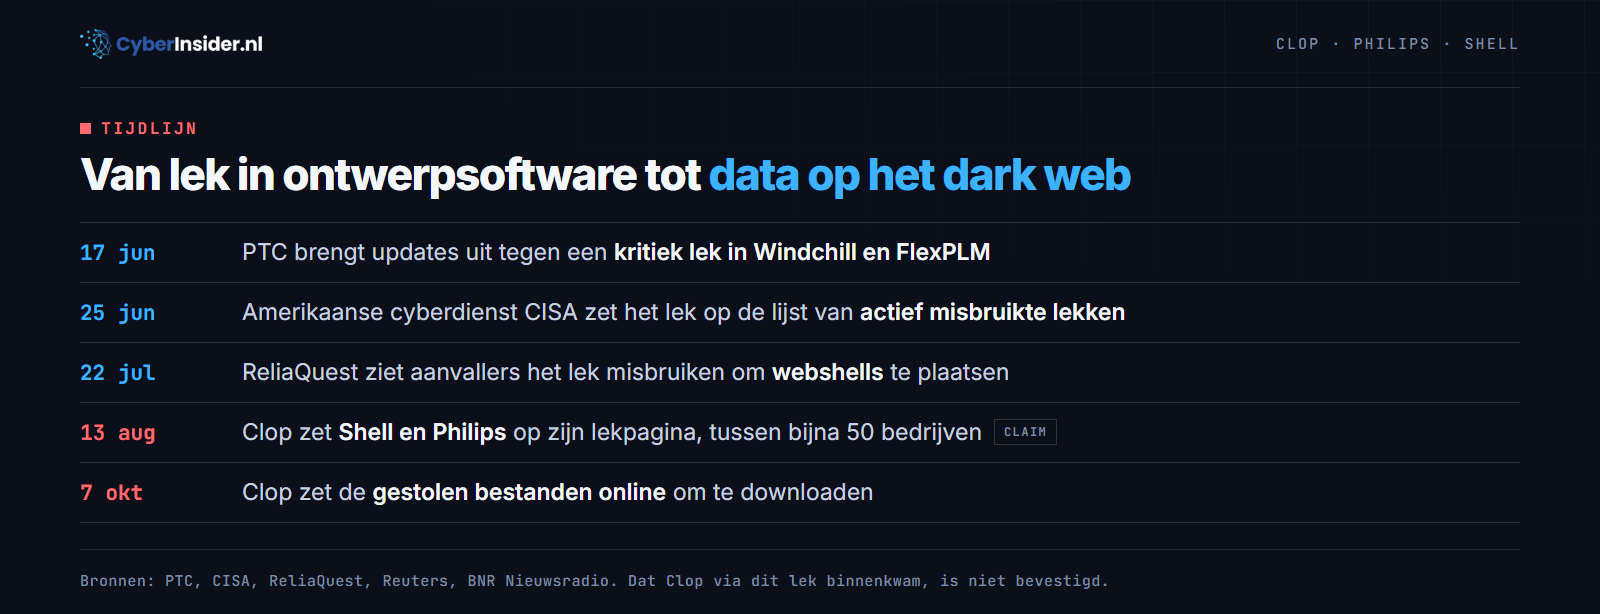
Bevestigd is die route niet. Geen van de bedrijven zegt hoe Clop binnenkwam, en Shell spreekt zelf over een cloudplatform van een andere partij. Wie Windchill of FlexPLM gebruikt, moet de beveiligingsupdate van PTC installeren en controleren of er al een webshell op de server staat.
Clop steelt liever dan dat het versleutelt
Clop, ook gespeld als Cl0p, dook in 2019 op en verhuurde eerst ransomware aan andere criminelen. Tegenwoordig steelt de bende vooral data en dreigt die te publiceren. Clop werkt met massacampagnes: één lek in veelgebruikte software, tientallen of honderden slachtoffers tegelijk. Zo ging het in 2023 met MOVEit, waarbij Shell ook al werd geraakt.
Ontwerpbestanden zijn voor criminelen waardevol, omdat bedrijven ze juist geheim willen houden. Dat zagen we eerder toen bij Foxconn gegevens van Apple en Nvidia uitlekten. Niet elk slachtoffer houdt vol: de eigenaar van Canvas sloot juist een akkoord met de hackers.
Wij zien dat de grootste klappen steeds vaker niet via het bedrijf zelf komen, maar via software of dienstverleners eromheen. Voor Philips en Shell is de schade nu vooral concurrentie- en veiligheidsgevoelig: tekeningen van installaties en medische apparatuur zijn niet meer terug te halen. Betalen had dat ook niet gegarandeerd.
Bronnen: BNR Nieuwsradio, Reuters, BleepingComputer, PTC, ReliaQuest.