

Hackers hebben gegevens buitgemaakt van tot 28 miljoen Discord-gebruikers. Het lek zit niet bij Discord zelf, maar bij Double Counter, een beveiligingsbot die in ruim 600.000 Discord-servers draait. Naast gebruikersnamen gaat het om IP-adressen met woonplaats en ongeveer een miljoen e-mailadressen.
Dat schrijft Double Counter zelf in een uitgebreid incidentrapport. Een deel van de buit staat inmiddels openbaar online: datalekzoekmachine Have I Been Pwned telt 275.000 e-mailadressen met bijbehorende Discord-namen.
Een vergeten server was de achterdeur
Double Counter beschermt Discord-servers tegen nepaccounts en aanvallen. Wie zo’n server binnenkomt, moet zich via de bot verifiëren. Om dubbele accounts te herkennen, slaat de bot onder meer het IP-adres en browsergegevens op. De bot is van Tellter, een bedrijf uit Parijs.
De aanvaller kwam op zaterdag 4 oktober 2026 binnen via een oude server die Double Counter niet meer gebruikte. Daarop draaide nog een analysetool met een lek. Op die server lagen sleutels waarmee de aanvaller in de cloud van het bedrijf kwam en de bot overnam. Volgens het incidentrapport van Double Counter plaatste de bot daarna links naar de server van de aanvaller in ongeveer 50 grote Discord-servers.
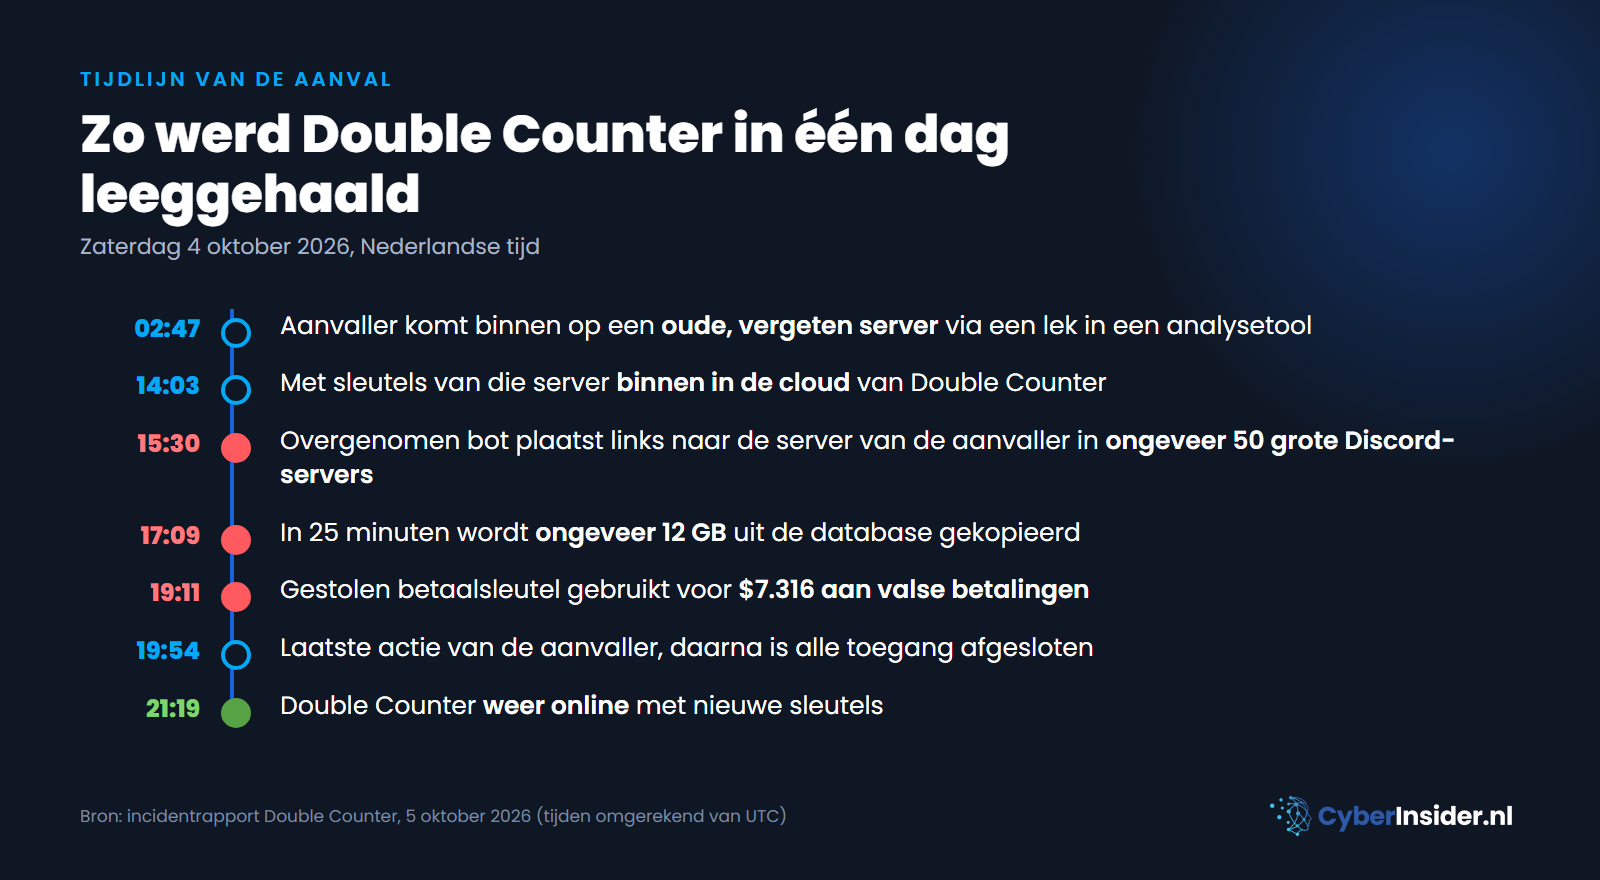
Het bedrijf zag de inbraak pas na een paar uur in zijn eigen logboeken. Het sloot de toegang stap voor stap af, maar de aanvaller paste zich steeds aan. Pas om 21:19 Nederlandse tijd draaide de bot weer, met nieuwe sleutels.
De buit is groter dan alleen gebruikersnamen
In 25 minuten kopieerde de aanvaller ongeveer 12 GB uit een database. Daarin stonden Discord-ID’s en gebruikersnamen van ongeveer 28 miljoen accounts en IP-adressen van zo’n 27 miljoen accounts, met land, regio, woonplaats, postcode en internetprovider. Niet alles is meegenomen, maar Double Counter weet niet welk deel en gaat ervan uit dat alles is gelekt.
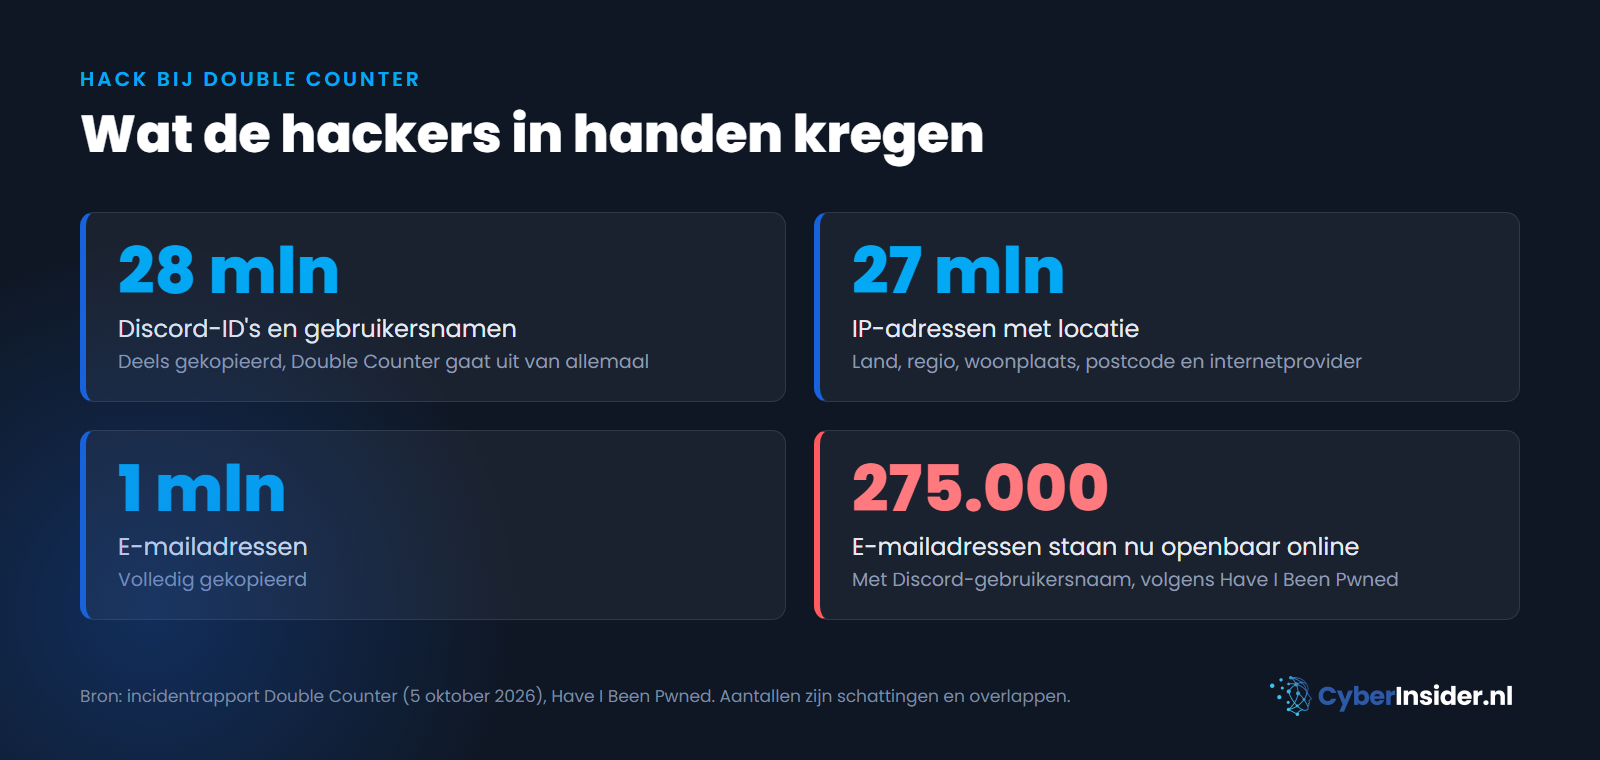
Ook ongeveer 1 miljoen e-mailadressen zijn gekopieerd. Een deel daarvan is al openbaar gezet. Daarnaast gebruikte de aanvaller een gestolen betaalsleutel voor 7.316 dollar aan valse betalingen, vooral op een kaart van het bedrijf zelf. Twee klanten kregen hun kleine bedrag terug.
Het is niet de eerste keer dat Discord via een andere partij wordt geraakt. In oktober 2025 lekten via een externe klantenservice de identiteitsbewijzen van ongeveer 70.000 gebruikers. Discord zegt dat zijn eigen platform ook dit keer niet is gehackt en blokkeerde nieuwe installaties van de bot:
“We’ve disabled new installs of the app while we work with Double Counter.”
Discord, in een verklaring aan techsite Dexerto
Een IP-adres met postcode zegt meer dan je denkt
Onder de Europese privacywet AVG gelden IP-adressen als persoonsgegevens, en Double Counter is een Frans bedrijf. Gekoppeld aan een woonplaats en postcode kan een gebruikersnaam ineens naar een echte plek wijzen. Dat maakt het lek extra gevoelig, omdat Discord veel door jonge gamers wordt gebruikt.
Het directe risico is phishing. Criminelen kunnen gebruikers mailen of een bericht sturen met een nepverificatie of een “beveiligingswaarschuwing” van Discord. Hoe snel zo’n account dan wordt overgenomen, zagen we eerder toen hackers tienduizenden Instagram-accounts overnamen.
Wie wil weten of zijn e-mailadres erbij zit, kan dat controleren bij Have I Been Pwned. Die dienst verzamelt vaker lekken uit de gamewereld, zoals eerder dit jaar het datalek bij game Dragonica Lunaris. Zet daarnaast tweestapsverificatie aan in Discord en klik niet op verificatielinks die je per direct bericht krijgt.
Wij zien dat steeds meer lekken niet bij de grote dienst zelf zitten, maar bij de kleinere hulpjes eromheen. Een bot in honderdduizenden servers bewaart soms meer over gebruikers dan je verwacht. Wie een server beheert, doet er goed aan te kijken welke bots er draaien en wat ze opslaan.
Bronnen: Double Counter (incidentrapport 5 oktober 2026), Have I Been Pwned, Dexerto, Tweakers.